
攻击面在入口层不在代码里:把可达的解释器路径关掉的判定动作
一、先说清楚本篇的边界
CVE-2024-4577 是一个公开可核实的解释器漏洞编号,涉及在 Windows 上以 cgi 模式运行并被直接暴露的情形。本篇只把它当作”入口可达性”这一类问题的样本来讲:不复现任何请求构造,不讨论参数细节,不给出评分与危害等级判断,也不指向任何具体站点。我们不对客户环境做任何断言,客户环境是否有此类配置,只能由客户方按下面的判定动作自己核实。
值得单独写一篇的原因在防护说明里那句话:在 Web 服务器层拦查询字符串只对部分语言环境生效,不能替代升级;真正管用的是把直接可达的解释器路径关掉,或者换成另一种运行接口。这句话背后的方法——先证明一条路走不通——比这条结论本身适用范围广得多,管理后台、安装页、调试端点、数据库的管理端口都是同一个形状的问题。
二、解释器被直接可达的三种成因
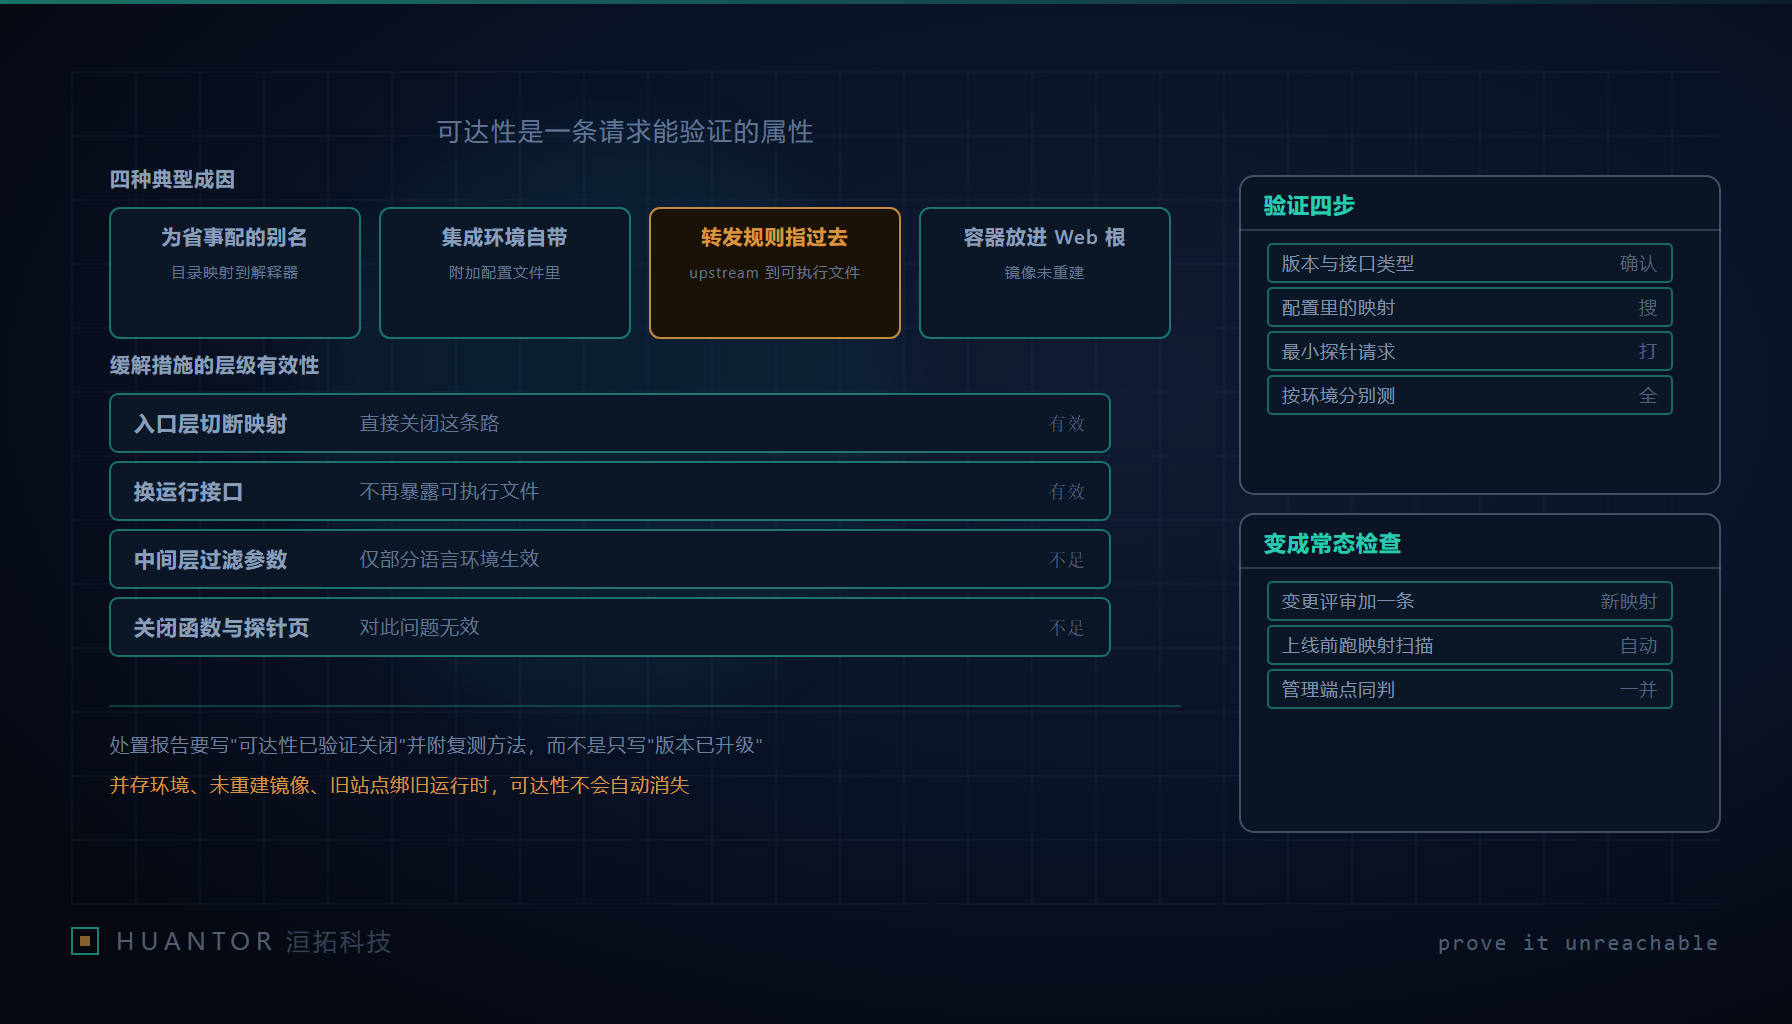
可达性很少是设计出来的,多数是三种省事动作留下的。
第一种是别名。为了让某个目录里的脚本能被访问,在 Web 服务器配置里加了一条把某路径映射到解释器目录的规则,加的时候只考虑”能不能跑起来”,没考虑这条映射等于把一个可执行文件放进了 URL 空间。
第二种是集成环境的自带配置。把 Web 服务、解释器和若干扩展打包成一个”开箱即用”环境的安装配置里,本来就带着这类映射,用户从来没见过那个附加配置文件,也就不会去改它。防护说明里专门点出:集成环境要改的是它自带的那份 Apache 附加配置,改站点目录下的配置不解决问题。
第三种是容器化时的顺手动作。为了让镜像构建简单,把解释器的可执行文件放进了 Web 根,或者在反向代理配置里留了一条把某前缀请求直接转发到 cgi 可执行文件的 upstream。测试环境一切正常,直到这层映射被带到生产。
三种成因共同的结构是:可达性存在于入口层的映射关系里,不在业务代码里。这意味着审查代码是查不出来的,配置才是现场。
三、可达性是一条可以验证的属性
说明给的判定动作可以整理成四步,每一步都有明确的通过条件。
- 确认实际运行版本与实际运行接口类型。这一步不能靠猜,也不能看包声明,要看进程真的加载了哪一份。接口类型决定这个问题是否存在——同一个版本,不同运行方式的答案不一样。
- 在配置里搜映射。按说明的做法:Apache 侧查找把 cgi 解释器目录别名到外部的写法,Nginx 侧查找把请求转发到 cgi 可执行文件的 upstream。搜索范围要包含主配置、站点配置和集成环境自带的附加配置,只搜一处等于没搜。
- 用一个最小探针请求验证。原则是这条请求只回答一个问题:这个路径是不是被解释器接住了。命中与否的判据按说明是返回值——返回解释器版本信息页或者直接返回成功状态,说明这条路是通的、也就是未缓解。我们在这里刻意不写具体参数怎么带,那属于可利用细节,交付文档里也不需要它,需要的是”谁执行、返回了什么、结论是什么”这三样。
- 按部署环境分别验证。开发机、预发、生产、集成环境装机、容器镜像,每一个单独跑一遍。只测一台得出的结论对其他节点没有效力,而这类问题的实际状态就是各节点不一致。
四步跑完能得出三种结果之一:确认不可达、确认可达、无法确认。第三种必须写成第三种,不许为了报告好看合并到前两种里去。
四、缓解措施的层级有效性
这是本篇的核心交付物。按说明给的事实与通用工程判断,把常见处置排一个层级。
| 层级 | 处置动作 | 对本类问题的有效性 | 副作用与代价 |
|---|---|---|---|
| 一 | 在入口层切断映射:注释掉该别名并重启 Web 服务 | 直接消除可达性,说明列为根治路径之一 | 依赖该映射的功能同时不可用,要先确认没人用 |
| 一 | 换运行接口:删掉指向 cgi 可执行文件的转发配置改用 fpm | 消除这条路径,说明列为另一条根治路径 | 需要重新验证性能与会话行为,属结构变更 |
| 二 | 在中间层过滤参数 | 按说明只对中文与日文语言环境部分生效,不能替代升级 | 给人已经处置完的错觉,风险仍在 |
| 三 | 关闭探针页与信息页 | 减少信息暴露 | 对本类问题基本无效,路还在那条映射上 |
| 三 | 调整禁用函数清单 | 收窄执行能力 | 对本类问题基本无效,且容易漏掉不在清单里的入口 |
层级判断只有一条规则:动作能不能让”外部请求到达解释器”这件事变成不可能。能做到的在第一层,做不到的一律不能写成”已缓解”。第二层那句”部分语言环境生效”要连”部分”一起转述,把它写成”可拦截”就是错的。第三层两类不是没价值,它们该做,但位置是加固,不是处置。
五、为什么只升版本不等于可达性消失
版本升级消掉的是解释器侧的缺陷,不消掉映射。四种情况下升级做完而路还通着:并存环境里旧版本仍在服务某些请求;镜像没有重建,跑的还是老那一层;面板里的历史站点仍绑在旧运行时上;集成环境自带的那份附加配置从没被改过。可达性是一个不会因为升级而自动消失的属性,它只会被”删掉一条配置”消掉。
所以要把可达性做成日常检查,而不是应急时现找。我们加进流程的是三条:
- 配置变更评审清单里固定一条:”这次变更是否新增了映射到解释器、管理端口或内部服务的对外路径。”答案是”是”就必须附一条可达性验证结果。
- 上线前自动跑一次映射扫描,输出的是”哪些前缀被哪些后端接住”的清单,不是漏洞报告。它的价值在于让新增映射变得可见,而不在于判对错。
- 对管理后台、安装页、调试端点做同一判定。这类端点和解释器映射是同一类问题:它们本来只该在内网存在,却因为一条顺手配的规则出现在公网。安装完成后没人回收安装页,是这一类里最常见的。
六、应急留证与对客户的交付口径
事件处置报告里最容易被写成一句空话的是”已完成升级”。按前面几节的逻辑,客户和我们都需要的是另一个结论。留证要包含:判定动作本身,包括执行了什么命令、访问了哪个路径、返回了什么;受影响节点清单,逐台列,明确标出哪些已验证、哪些未验证;采取的处置动作与执行时刻;复测结果,复测要由判定动作重跑一遍得出,不能引用处置前的结论。
对客户交付的口径,我们固定写成两句话:一是”该路径的可达性已按某某判定动作验证为不可达,复测方法与结果附后”;二是”版本升级已同步完成,两者是两件事”。第一句是可验证的事实,第二句是范围说明。不写”风险已消除”,不写评分,不写我们没验证过的等级判断。
这套口径反过来也保护我们自己:客户环境里的历史配置往往由多方长期共同维护过,一条映射的成因可能查不清。把结论限定在”可达性状态”这一件事上,既避免了对他人历史决策的归因,也让处置有明确的完成判据。
在洹拓做过的几类安全处置里,客户最容易被说服的一句话恰恰是最朴素的那句:不是我们把它修好了,是我们证明了这条路走不通。前者需要对方相信我们的能力,后者只需要对方重跑一次判定。交付中凡是能落到”你可以自己复测”的结论,都比落到”请相信我们”的结论值钱。