
新顶级域名申请里全是模型名:品牌防身的账怎么算
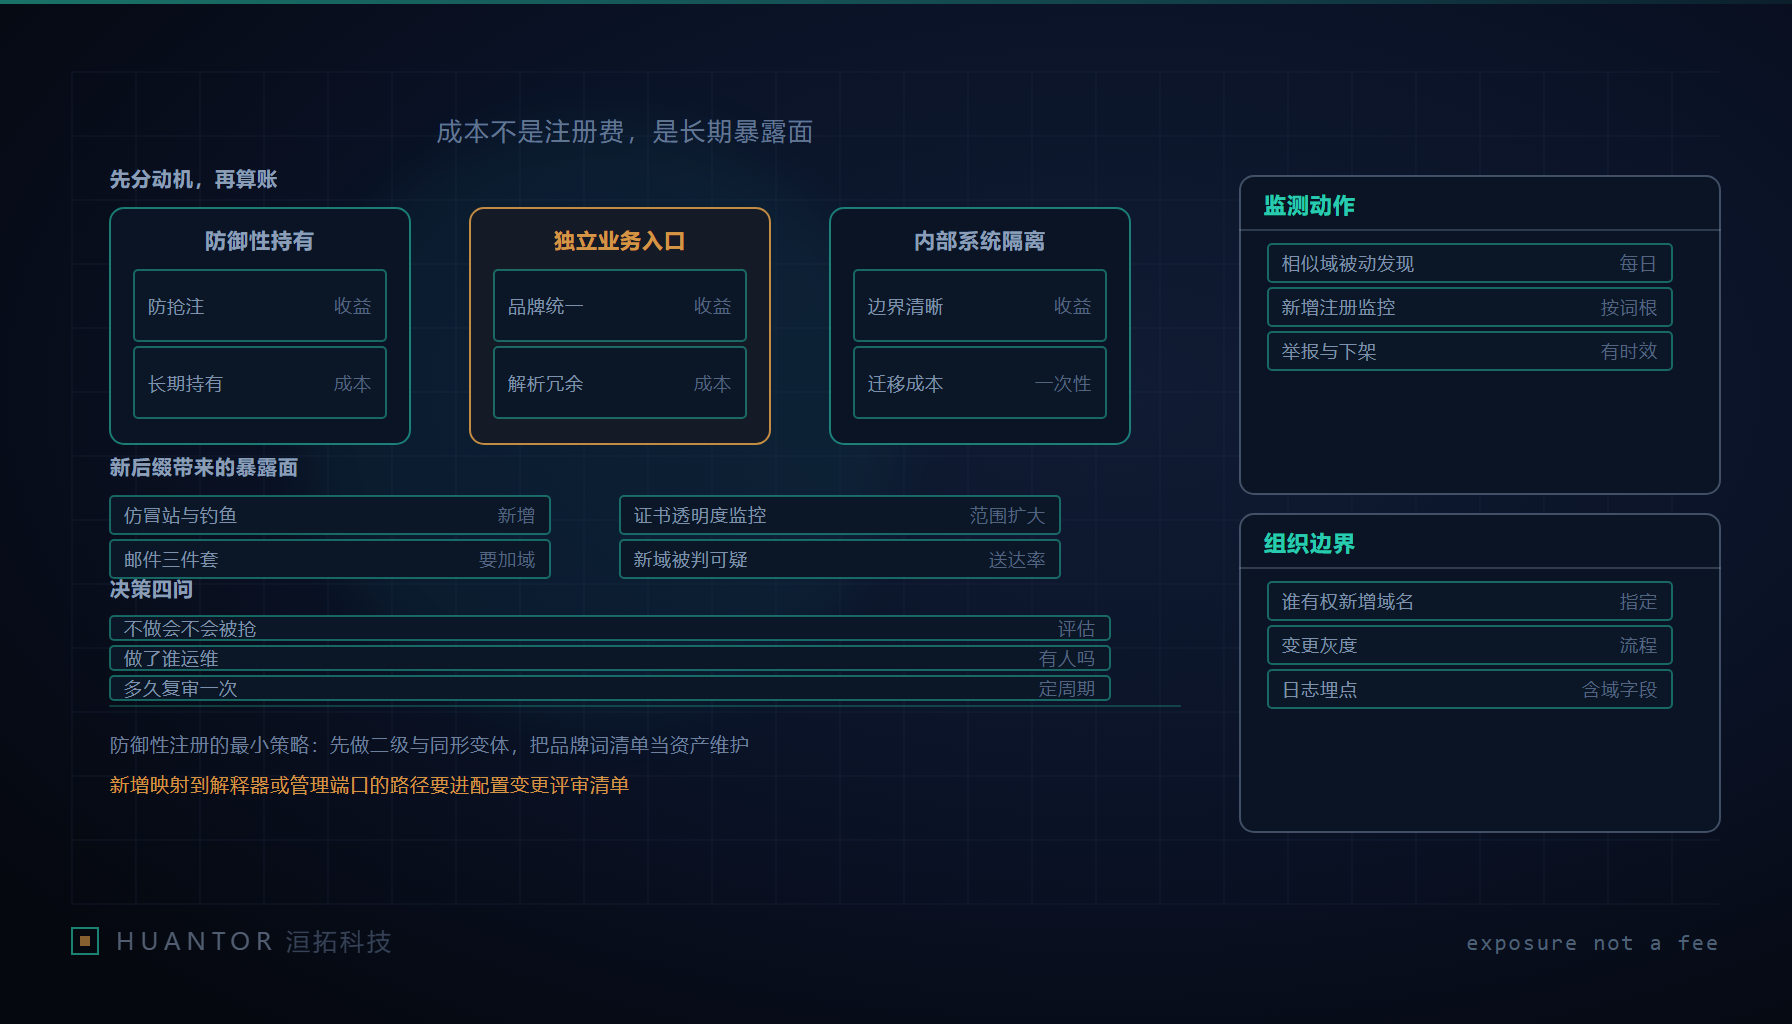
一、先算暴露面,再谈品牌收益
据公开报道,有机构公布了新一轮顶级域名的申请情况,收到数百个申请者的上千份申请,与 AI 相关的名称成为热点,也有模型公司申请了与自家模型对应的后缀。这些数量与主体只说明一件事:这轮申请的热闹程度超出预期。它们不是下面这些判断的依据,本篇要算的账跟谁申请了什么无关,跟一家普通企业要不要跟、跟了以后要养什么有关。
域名这件事的成本结构很反直觉。大家习惯把成本理解成注册费,一年一次,数额不大,于是容易拍板。真正的成本是长期暴露面:多一个可控入口,就多一套解析、多一条邮件发送链路、多一处备案与合规口径、多一份钓鱼与仿冒的治理责任。前者是一次性的钱,后者是每年都要有人干活的活。一家运维人手很薄的企业,和一家有安全值班团队的企业,在这里算出来的账完全不一样,而差别不在注册费那一行。
二、三类动机要分开评,收益与代价不同
把“要不要注册新后缀”混在一起讨论,一定讨论不出结果,因为三种动机的成本回收方式根本不同。
| 动机 | 真实收益 | 主要代价 | 该由谁批 | 复审节奏 |
|---|---|---|---|---|
| 品牌防御性持有 | 降低被抢注后的仿冒成本,不带来任何直接收益 | 长期年费与代理服务费、解析与邮件链路闲置但需维护、监测与投诉的人力 | 品牌与市场提出,安全与运维核定成本 | 每轮新后缀开放时评一次 |
| 独立业务入口 | 业务隔离清晰、便于分渠道做风控与统计 | 新增域的证书、邮件、解析冗余、备案全套都要从零建 | 业务负责人立项,运维与安全共同签字 | 立项时评,上线后按年评 |
| 内部系统隔离 | 内部系统与公网入口分离,权限与日志边界更干净 | 内网域名的解析与证书管理成本、历史系统改造、员工与外包的使用习惯迁移 | 架构与安全定,运维承接 | 架构评审时评,变更时重评 |
三类里最容易出问题的是第二类被当成第一类来批。业务方以“顺手注册一个品牌后缀”的名义立项,实际拿它做独立入口,于是邮件、证书、解析、监控全部要新建,而审批时只按防御性持有的成本给了预算。这类事在事后复盘时通常表现为一句“这个域名什么时候开始发正式邮件的”。
三、持有成本构成:五项里只有两项是一次性的
不给具体数字,只给结构,因为数字随渠道与时期变化,结构不变。
- 申请与评审环节的费用:只在决定要一个新后缀时发生,属于一次性支出,但金额量级明显高于年费,需要按立项审批而不是按采购审批。
- 年费与代理服务费:每年发生,且会随持有的域数量线性累加。持有一大批防御域和只持有少数几个,年费口径完全不同。
- 解析与安全基础设施:域名服务器的冗余、解析的多线路、DNSSEC 的密钥轮转与值守。这一项花钱的地方不是买,是“密钥到期时要有人记得轮转”,无人值守的 DNSSEC 是事故源而不是保护。
- 合规与备案:新增域在境内提供网站或邮件服务时要走与既有域同样的流程,谁提交、谁保管材料、变更时谁负责更新,要有归属。
- 安全运维人力:证书签发与续期、日志与埋点里 domain 字段的适配、钓鱼样本的处理、被仿冒时的投诉与下架跟进。这是全部成本里唯一会持续吃人的一项。
一家企业如果在预算里只写了前两项,后面三项会在运行第一年被临时找预算,那时候的决策质量最差。
四、防御性注册的最小策略
防御性持有很容易失控,因为“多注册几个以防万一”没有止境。可执行的做法是给它设边界。
第一步是优先级:先做二级域名与同形异体的排查和登记,再考虑新增后缀。同形异体字符、常见拼写变体、品牌词的连字符形式,这些是已被反复使用的仿冒路径,登记和跳转的成本远低于新开一个后缀。第二步是只登记高风险组合:把“品牌词乘以高频仿冒后缀”列成矩阵,只覆盖历史上真的出现过仿冒样本的格子,其余不碰。第三步,也是最重要的一步:把品牌词清单本身当资产维护,而不是每次临时决定。清单要有负责人、有版本、有新增与移除记录,法务、市场和运维看同一份。清单不在版本库里,防御性注册就会变成某个人在某个下午凭印象买的一堆域。
五、后缀落到别人手里之后的暴露面与监测
不跟不等于安全。新后缀被第三方拿到并用于仿冒时,暴露面是按链路扩散的,要一条条看清楚。
- 仿冒站点与钓鱼邮件同时增加,而且首次出现时几乎没有历史特征可依赖,邮件网关与浏览器的判定都要靠 reputation 积累。
- 邮件认证链路要扩展:SPF、DKIM、DMARC 的覆盖范围是按域配置的,多一个可能被仿冒的品牌域,就要多一套发送方声明、密钥与报告处理,DMARC 报告的阅读量也随之上升。
- 证书侧范围扩大:签发对象多了,误签与漏续的风险面变大,证书透明度日志的监控查询要覆盖新增的品牌词与相似串,否则仿冒证书签发后无人知晓。
- 新域本身的可疑性:搜索引擎与邮件网关对新建域名有天然的保守判定,自有业务如果真用新后缀做入口,要接受一段冷启动期的到达率与送达率折损,这不是配置能解决的。
- 内部混淆成本:员工被要求识别陌生后缀,识别规则一旦复杂,就会有真实的误判和漏判落在客服与安全值班上。
监测动作按这五件事组织,缺一件就是没监测。
- 品牌词与相似域的被动发现:按清单做批量匹配,覆盖新注册域与新建网站,发现即入台账。
- 新增注册的周期性扫描:把扫描频次固定下来并留档,重点看清单内词根与同形异体组合。
- 钓鱼样本收集:客服、邮件网关、用户举报三条入口的样本汇入同一个库,样本要保留原始邮件头。
- 举报与下架通道:明确向谁投诉、材料模板是什么、时效预期多长,不要每次现找。
- 台账与复盘:每季度回看哪条监测真的发现了东西,砍掉长期零发现的项,把人力集中到有效的那几条。
六、组织边界与决策四问
域名治理最容易掉在职责缝里:注册是市场部做的,解析是运维配的,备案是法务报的,出事了安全来处理,没人对整体负责。三件事要先定下来,洹拓内部把新增域名当成一次架构变更来管,而不是一次采购:谁有权新增域名,走什么审批,登记在哪个台账;内部系统的域名变更要不要灰度,一次改域会影响登录态、回调地址、白名单与埋点,这些都要有变更窗口和回退方案;老域迁到新域时,邮件、账号体系与历史链接的迁移成本由谁承担,日志与埋点里 domain 字段的取值变化会不会打断既有统计口径。
最后是把决策压成四问,任何一次要不要跟进的讨论都用这四问收口:
- 不做的话,会不会被抢,被抢之后我们有没有实际处置过类似样本。
- 做了的话,谁来运维,年费之外的人力和密钥轮转责任落在哪个岗位。
- 被抢了怎么补救,投诉通道、法务路径与业务降级方案分别是什么。
- 多久复审一次,什么条件下主动放弃持有并把域回收、解析下线。
四问里第二问和第四问最难答,因为它们要求现在承诺未来的值守。答不出这两问的防御性注册,本质上只是把一笔小钱换成一份没人认领的长期责任。